振込先の変更、パスワードや認証コードの提出、管理者権限の変更を求めるメールは、窓口で処理を止めて別経路で確かめます。 文章が自然か、表示名が知っている人かだけで実行を決めない運用が必要です。送信ドメインの認証と業務上の確認を組み合わせます。
問い合わせ用の共有メールボックスは、顧客・取引先・初めて連絡する相手のメールを受けます。担当者が詐欺の種類をその場で言い当てることより、一定の依頼を保留し、判断できる部署へ回せる手順を用意してください。(調査時点: 2026年11月)
文章の違和感だけでは判別できない理由
FBIの2024年12月の注意喚起は、犯罪者が生成AIで文章や翻訳を整え、文法・つづりの誤りを減らす手口を説明しています。「不自然な日本語なら疑う」という注意は役立つ場面がありますが、自然な文章であれば安全だという逆の判断には使えません。
生成AIを使ったかどうかが分からないメールでも、対応は同じです。以前のやり取りや担当者名が正確でも、アカウントが侵害されていればその情報を利用できます。請求書の書式が本物と同じかどうかより、口座変更の承認を別経路で取れているかを確認します。
ビジネスメール詐欺は取引の途中に入り込む
ビジネスメール詐欺(BEC)は、取引先や経営者などを装って不正な口座への送金を誘う手口です。IPAは、請求書の偽装と経営者等へのなりすましを説明しています。次の図は、取引先のメールを盗み見た攻撃者が、請求書を偽装して支払側へ送る経路を表しています。
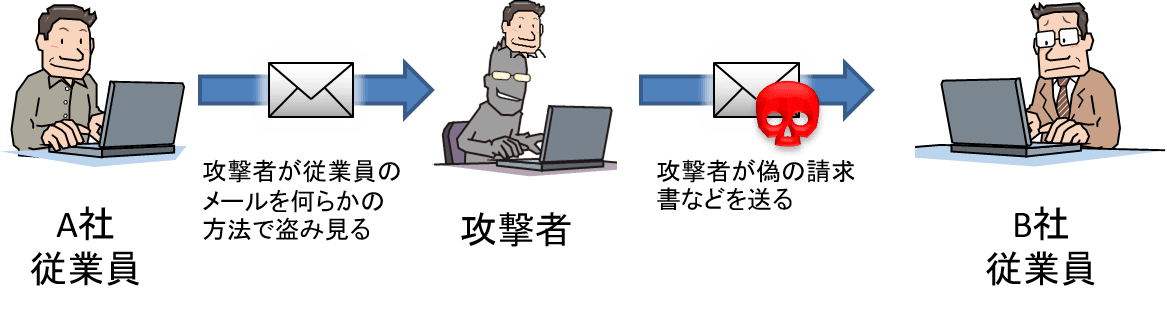
この図の対策として、請求書の受領と振込先の変更を別の手続きにします。問い合わせ窓口で請求書を受け付けても、担当者がそのまま支払マスターを書き換えられる運用にはしません。変更依頼を経理へ渡し、経理が既存の取引先台帳を使って確認する形が考えられます。
窓口で保留する依頼を決める
次の表は、社内手順を作る際の例です。自社の契約や承認体制に合わせて部署名と連絡経路を埋めて使います。すべての連絡を疑って業務を止めるのではなく、実行すると損失や情報流出につながる変更を対象にします。
| 受信した依頼 | 窓口での対応 | 確認する部署・経路の例 |
|---|---|---|
| 振込先を変更してほしい | 変更・送金を保留する | 経理が登録済み番号へ連絡 |
| アカウント停止を避けるためログインしてほしい | メール内リンクを使わない | 管理者が普段の管理画面で確認 |
| パスワード・認証コードを送ってほしい | 送付せず責任者へ回す | 情報システム担当者の承認済み窓口 |
| 顧客一覧を至急送ってほしい | 添付・共有リンクの作成を保留 | データの管理責任者が用途と相手を確認 |
| 社長案件なので秘密で進めてほしい | 通常の承認手順へ戻す | 社内名簿に登録した本人・代理承認者 |
相手が急いでいても、受信メールに記載された電話番号へかけ直すだけでは独立した確認になりません。攻撃者が用意した連絡先へ誘導される可能性があるためです。確認に使った連絡先の出所、回答者、承認結果を対応履歴へ記録します。
不在時の代理承認者も決めておきます。担当者が確認先を探す間に相手の指定するチャットへ移ったり、個人の判断で例外を認めたりしないよう、保留時の返信文と社内の連絡方法を用意してください。問い合わせ対応代行の業務範囲では、判断基準の整理を扱っています。
SPF・DKIM・DMARCが確認するもの
メールの技術的な確認は、利用中のメールサービスや管理者側で整備します。窓口の全員に毎回ヘッダーを解析させる運用にせず、警告の意味と管理者への連絡方法を共有します。
| 仕組み | 主な役割 | 業務上の確認との関係 |
|---|---|---|
| SPF | 送信元サーバーが送信ドメインの許可対象か確認 | 表示名や依頼の正当性を保証しない |
| DKIM | 電子署名で署名ドメインと署名対象の改変を検証 | 正規アカウントからの不正な依頼もあり得る |
| DMARC | Fromドメインとの整合性と認証結果を使い処理方針を示す | 類似ドメインや乗っ取られた正規アカウントへの別対策が必要 |
Googleの送信者ガイドラインは、個人用Gmailへの送信者にSPFまたはDKIMを求め、大量送信者にはSPF・DKIM・DMARCの要件を示しています。これをすべての受信メールの安全保証と読み替えないでください。
自社の設定を見直すときは、営業メール配信、請求書、問い合わせ返信など、実際の送信元サービスを棚卸しします。確認なしに拒否設定を強めると正規メールも届かなくなるため、管理者が認証結果とレポートを確認して進めます。Webサービスのセキュリティ対策と合わせて、アカウントの権限も点検してください。
不審なメールを受けた後の引き継ぎ
IPAの対策ページを参考に、技術対策と業務手続きを組み合わせます。窓口の報告には、受信日時、依頼内容、リンクや添付を開いたか、入力や送金をしたかを含めます。メールやヘッダーは管理者の指示に沿って保全し、不用意に社外へ転送しません。
送金済みなら、経理責任者から金融機関や警察へ速やかに相談します。認証情報を入力した場合は、管理者がセッション・認証情報・不審な転送設定などを調べます。被害の有無を窓口だけで断定せず、情報漏洩が疑われる場合の初動へつなげます。
wrenのゼンナゲCSでは権限管理、多要素認証、監査ログの取得を行っています(2026年11月16日、代表確認)。これらの対策に加えて、委託する業務ごとに誰が変更を承認するかを契約・手順で具体化することが、窓口の引き継ぎに必要です。
ゼンナゲCSは、対応ルールを作ってから引き取り、複数名で運用し、マニュアルや仕組みを顧客が持ち出せる形で問い合わせ対応を受託します。問い合わせ対応の相談フォームでは、現在の窓口と委託したい業務、承認を社内に置く変更処理を共有してください。