東京商工リサーチが集計した2025年の公表事故では、ウイルス感染・不正アクセスが180件中116件で最多でした。 ただし、対象は上場企業とその子会社の自主的な公表です。この割合を、自社が事故に遭う確率や、日本のすべての企業の原因割合として使うことはできません。
以下では、年間の原因別統計、2026年の速報、公表事例3件の読み取りを分けます。数値を見て確認対象を探し、自社のデータや権限に照らして対策を決めるための記事です。(調査時点: 2026年11月)
2025年の公表事故180件を原因別に見る
東京商工リサーチの2025年調査は、上場企業と子会社のお知らせ・プレスリリース等を独自に集計しています。漏洩の可能性がある事例や、対象人数が不明・調査中の事例も含みます。政府の全数調査ではありません。
| 原典の原因区分 | 事故件数 |
|---|---|
| ウイルス感染・不正アクセス | 116 |
| 誤表示・誤送信 | 37 |
| 紛失・誤廃棄 | 18 |
| 不正持ち出し・盗難 | 7 |
| 不明・その他 | 2 |
| 合計 | 180 |
件数は原典の図と本文によります。下の引用図は原因区分と構成比を示しています。「不明・その他」も含む分類であり、判明した4区分だけを合計して全体と扱わないようにします。割合は原典の表記のままです。
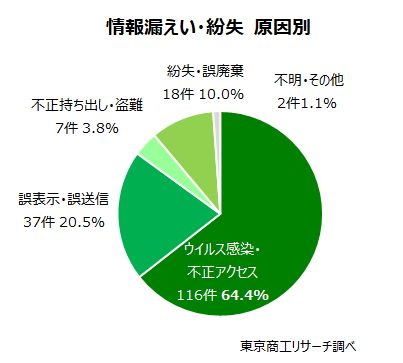
件数が多い区分でも、必要な対策は一つには決まりません。不正アクセスにはアカウントの悪用やソフトウェアの弱点など異なる経路があり、誤送信にはメールの宛先とアプリの外部送信設定の両方が関係します。原因の大分類を見た後は、自社の業務にある具体的な経路へ分けます。
2026年の速報と年間統計を混ぜない
東京商工リサーチの2026年11月9日公表の速報では、上場企業とその子会社の2026年1〜10月の事故件数は215件、うち10月は109件とされています。この速報も非上場企業や官公庁の事故を含みません。
これは10か月間の速報であり、2025年の通年統計と期間が異なります。原因別の2025年の構成比を215件へ掛けて、2026年の内訳を推計することはしていません。続報や調査終了で対象範囲が変わるため、社内資料に引用するときも公表日と集計期間を添えてください。
事故の件数と、漏洩した情報の件数・人数も分けます。同じ人の情報が複数のサービスにあり、複数の公表に含まれる可能性があります。情報件数の合計を、重複を除いた被害者の実人数として説明すると、被害の範囲を誤って伝えてしまいます。
2026年の公表事例3件から確認対象を探す
ここでは原因の読み分けを示すため、2026年10月2日〜11月6日に公表された3組織のお知らせを選び、2026年11月16日に読み取りました。検索で確認できた事例から、システムへの侵入、送信プログラムの不備、開発環境からのアクセスを説明できるものを選んでいます。無作為抽出や網羅調査ではありません。
| 公表日・組織 | 原典で説明された内容 | 自社で点検する対象 |
|---|---|---|
| 10月2日・JOGMEC | 情報システムへの不正アクセスにより個人情報が漏洩した可能性。原因は調査中 | 公開範囲、認証、監視、外部からの指摘の受付 |
| 10月29日・カンム | 分析用の委託先サービスへ、プログラムの不備で送信対象外の情報を送信 | 送信する項目、分析タグ、問い合わせフォームのデータ |
| 11月6日・チームスピリット | 開発用サーバーへの不正ログイン後、保管された認証情報を使ってクラウド環境のデータを取得 | 開発環境の設定、認証情報の保管、クラウド権限 |
原典:JOGMECの公表、カンムの公表、チームスピリットの公表。チームスピリットは11月16日訂正版を確認しています。
この3件を、公表文に記載された経路でwrenが分類すると、不正アクセスに関する公表が2件、送信プログラムの不備に関する公表が1件です。集計単位は各組織のお知らせ1件で、全国の事故割合を表すものではありません。JOGMECの記載は漏洩の「可能性」を保ち、確定した流出とまとめないようにしています。
カンムは、自社や委託先の環境が不正アクセスで侵害された事案ではなく、送信先からさらに第三者へ流出した事実も確認されていないと説明しています。チームスピリットも、サービス本番環境で顧客が運用するデータへの不正アクセスは確認されていないと説明しています。見出しだけで被害範囲を広げず、どの環境・情報が対象だったかを本文で確認します。
この統計だけではAIの影響を判断できない
原因別統計の「不正アクセス」や「誤送信」から、AIの利用が関係したかは判断できません。上の3事例についても、公表文からAIが原因だったとは分類していません。事故の増加とAI利用の増加が同じ時期に起きても、それだけで因果関係は示せません。
AIを導入する会社では、モデルへ入力する情報、会話やログの保存、接続する社内データ、外部へ送る回答を点検します。これは本記事の統計から算出した発生率ではなく、業務のデータ経路を確認するための観点です。権限管理や入力情報の制限を、従来の更新管理・送信設定の確認と併せて行います。
IPA「情報セキュリティ10大脅威2026」も参考になりますが、これは専門家等の選考会の審議・投票による選定です。事故件数の順位ではないため、東京商工リサーチの件数表と同じ指標として比較しないようにします。
中小企業では、外部に開いた経路から確認する
対策の優先順位は、保有する情報、インターネットへの公開状況、操作できる人、対応にかかる時間を基に決めます。次の順序は、既存の設定を確認して着手するための例です。効果や費用の大小を実測して並べたランキングではありません。
- 使っていないアカウントと外部公開を確認する。 退職者・委託先のアクセス、管理画面、公開フォルダを点検し、不要な権限を停止する。
- 認証と更新の状況を確認する。 MFAの適用、認証情報の保管、サポート終了製品、未適用の修正を担当者と確認する。
- 送信するデータを確認する。 メールの宛先に加え、フォームや分析サービスへ送る項目をテスト環境で確かめる。
- 検知と連絡の手順を試す。 ログを誰が見られるか、停止を誰が判断するか、委託先へ連絡できるかを確認する。
たとえばクラウド上のデータを保護していても、開発用の環境に同じ情報や強い権限の認証情報があれば、そこも点検対象です。契約終了後に保持するデータについても、必要性と削除の担当者を確認します。実際のシステム点検はWebサービス事業者のセキュリティチェックリスト、異常を見つけた後は情報漏洩時の初動を参照できます。
wrenのゼンナゲCSでは、権限管理、MFA、監査ログの取得を行い、再委託はせず、契約終了時にデータを削除します。Claude・Gemini・ChatGPTは学習設定をオフにし、顧客情報をマスクして個人情報を入力しない運用です(2026年11月16日、代表確認)。これらの運用を、無事故や侵入防止の保証として示しているわけではありません。
システムの構成や運用の点検は、wrenの受託開発・運用支援で相談を受け付けています。開発・運用の相談フォームには、利用中のシステムと確認したい範囲をご記入ください。