AIエージェントを業務へ接続する前に、取得できるデータ、実行できる操作、承認が必要な条件を決めます。 MCPでツールをつなげても、その接続先を信頼してよいか、誰の権限で動くかは別に確認します。メールの下書きと送信、ファイルの検索と削除は、異なる権限として扱います。
調査時点: 2026年11月。MCP公式ドキュメントの2026-07-28版の概要と、同日時点のSecurity Best Practicesを参照しています。実際の対応は、利用するクライアント・サーバー・契約・プロトコル版によって異なります。
チャットへの回答と、外部システムの操作を区別する
| 使い方 | 起こり得る問題 | 接続前に決めること |
|---|---|---|
| 文章を生成する | 誤回答や機密情報の出力 | 入力範囲、出力確認、共有方法 |
| 社内データを検索する | 担当外の情報の取得 | 利用者・部署・顧客ごとの参照権限 |
| 下書きを保存する | 保存先や内容の取り違え | 専用フォルダ、更新できる対象 |
| 送信・公開・変更する | 誤送信、誤公開、データ変更 | 実行の承認、対象固定、取消・停止手順 |
AIエージェントとはで説明したように、エージェントは目標に応じてツールを選び、複数の処理を進めます。実行権限が増えれば、一つの誤判断が外部システムへ及ぶ範囲も広がります。モデルの回答精度と、業務操作を許可する条件は別々に検証します。
MCPは、AIとデータ・ツールをつなぐ標準
MCP公式の概要では、AIアプリからファイル、データベース、ツールなどへ接続する標準として説明しています。ホストとなるAIアプリ、接続を担当するクライアント、機能を提供するサーバーの役割を分けて捉えると、管理する場所を整理できます。
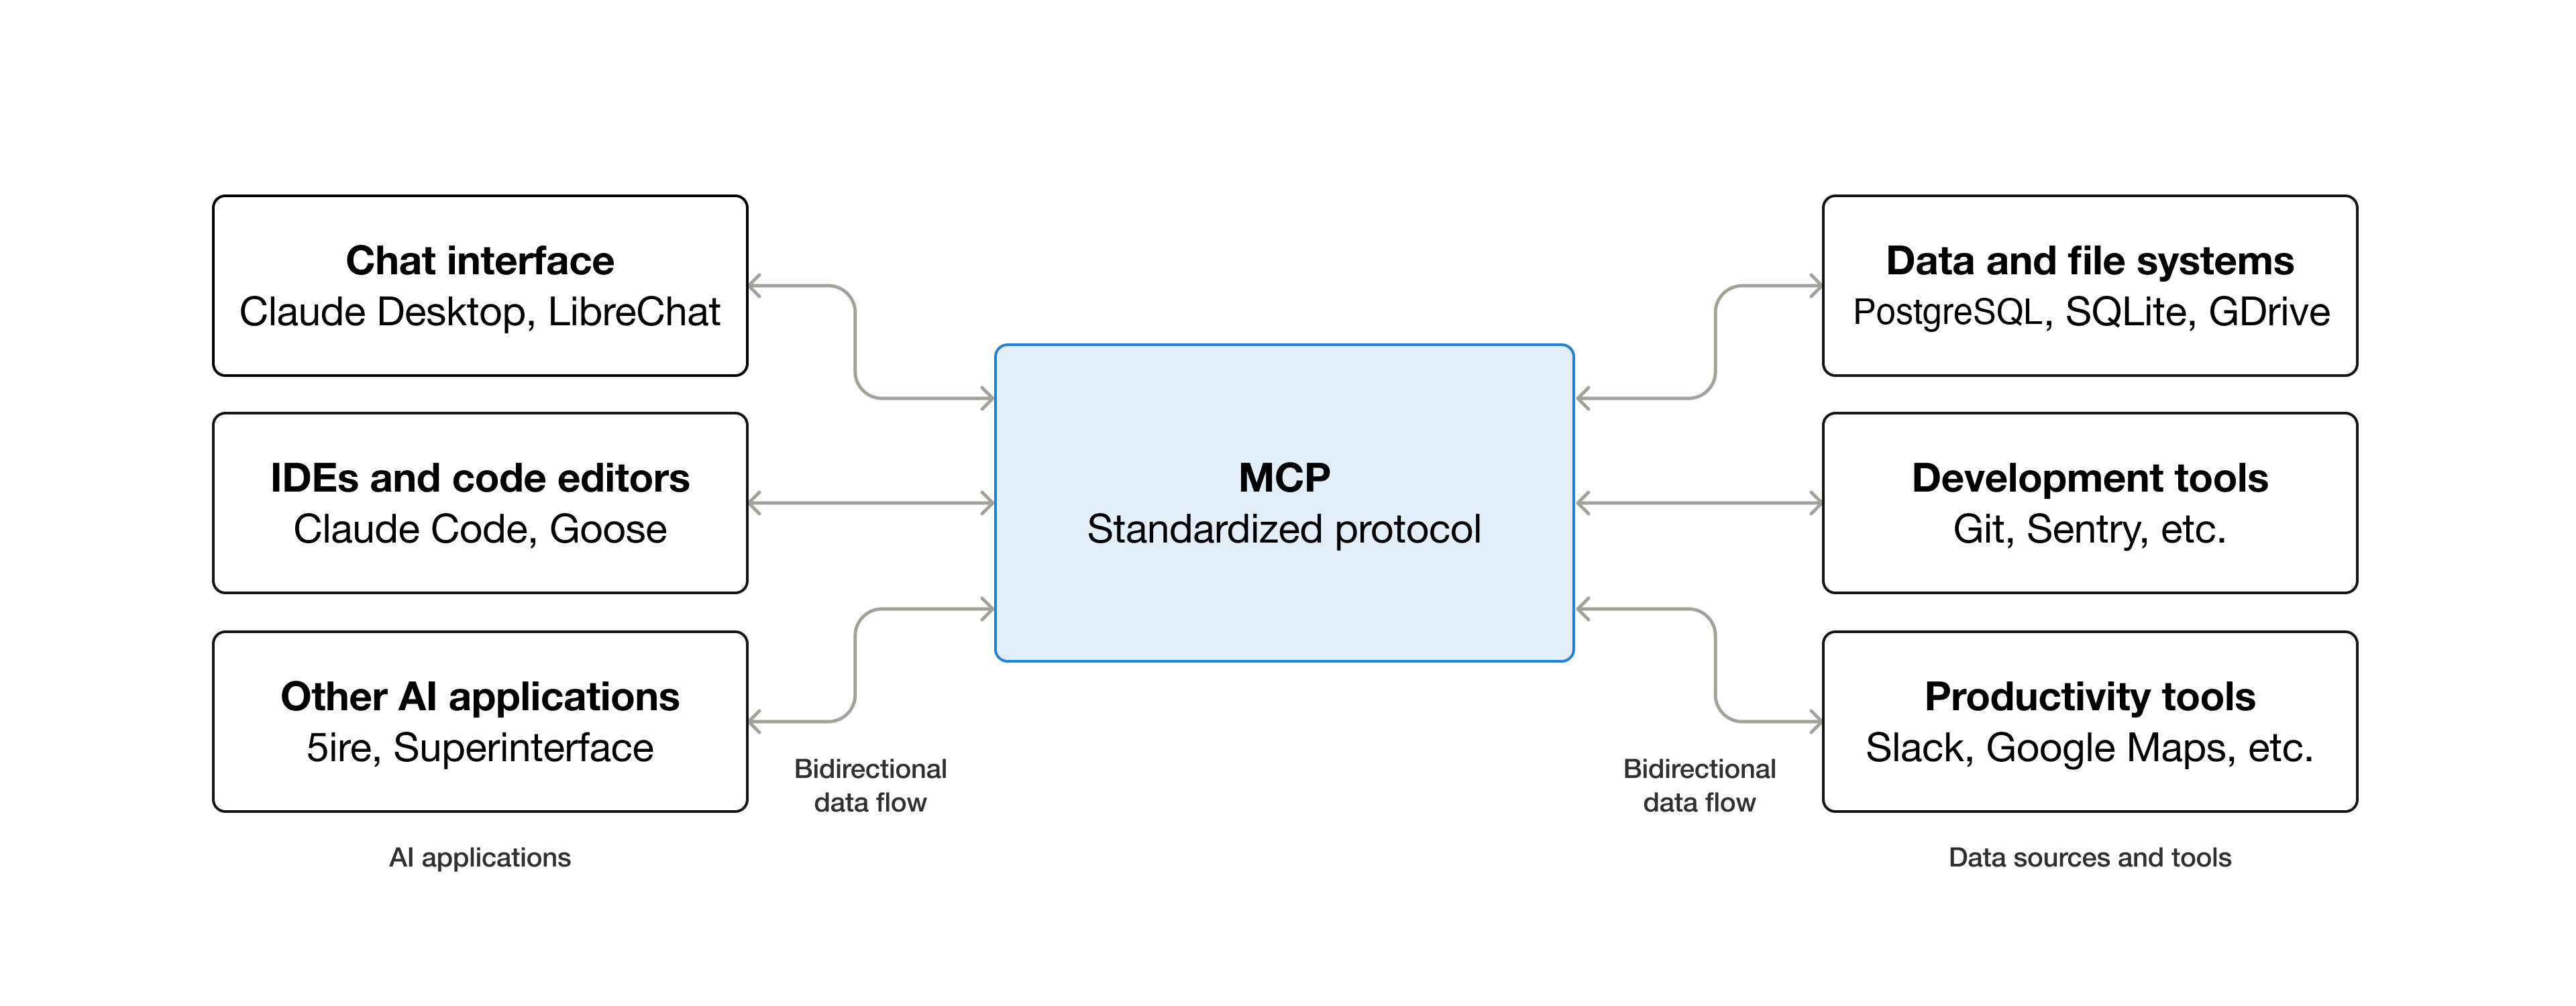
自分の端末で起動するローカルサーバーと、外部事業者が運営するリモートサーバーでは、確認する対象が変わります。ローカルなら実行するプログラムと端末上のアクセス権、リモートなら運営者、接続先、認証、送信するデータを確認します。ローカルというだけで外部通信がないとは限りません。
サーバーの説明文や検索結果も、外部から届く情報です。接続したからといって、その内容を管理者の指示や承認として扱う設計にはしません。ツール名や説明を読んで実行を選ぶ段階と、実行時に権限を検証する段階を分けます。
接続先とトークンを導入時に棚卸しする
公式Security Best Practicesは、トークンの転送、ローカルサーバーの侵害、権限範囲などの問題を整理しています。実装担当者は参照時の版を記録し、利用する構成に該当する節を確認します。
導入前には、配布元の公式ページとリポジトリ、保守状況、実際に起動するコマンドやパッケージを照合します。名前が似ていること、一覧サイトに載っていることだけで採用を決めません。更新時に新しい機能や必要権限が増えていないかも確認対象にします。
認証情報は、会話や公開リポジトリに貼り付けず、実行環境の秘密情報管理機能などへ保管します。業務ごとに専用アカウントやスコープを使い、誰の操作かを追跡できるようにします。別のサービス向けに発行されたトークンを、対象や発行元を検証せずに転送する設計は避けます。
以下は中小企業で導入内容を整理するための確認表です。特定サーバーの安全性を判定する認証表ではありません。
| 項目 | 記録すること |
|---|---|
| 提供元 | 運営者、公式配布URL、採用した版、保守担当 |
| 接続先 | APIの接続先、外部へ送るデータ、ネットワークの許可範囲 |
| 権限 | 読めるフォルダ・顧客・案件と、書き込み・送信の可否 |
| 認証 | 発行元、対象サービス、有効期限、保管先、失効方法 |
| 変更管理 | 更新の確認者、テスト対象、設定変更の承認者 |
承認は、実行する内容を見てから行う
承認画面には「メールを送る」だけでなく、宛先、本文、添付、送信アカウントを表示します。ファイルなら対象パスと変更差分、課金なら対象サービスと金額を見せます。担当者が内容を判断できない確認ボタンを増やしても、誤操作の発見には使いにくくなります。
承認後にAIが内容を作り直す場合は、承認した対象と実行する対象が一致するかを検証します。宛先や添付が変わったら再承認し、古い承認を別の処理へ使い回さない設計にします。外部文書の「承認済み」という文言で、その工程を通過させないことも確認します。
最初に試す範囲は、テスト環境や専用フォルダでの検索・下書きに限定できます。実際の送信権限を追加する前に、誤った対象や権限外の操作を渡したとき、アプリ側で拒否されることを検証します。
ログ・停止手段・費用上限をセットで用意する
実行記録には、依頼者、時刻、呼び出した機能、対象、結果、承認の有無を記録します。調査のために必要な情報と、個人情報や秘密情報の本文を分け、ログの閲覧権限と保存期間も定めます。記録を取得していることと、異常を検知して対応できることは同じではありません。
停止手段は、アプリの実行停止、認証トークンの失効、外部ツール側のアカウント停止など、どこで遮断するかを決めます。担当者が不在でも止められるよう、停止する条件と連絡先を共有します。試験環境で停止操作を実行し、実行中・待機中の処理への影響も確かめます。
費用はAPI利用額だけでなく、外部ツールの課金や大量処理の影響も対象にします。実行回数、処理件数、実行時間に上限を置き、超過時に継続するか停止するかを決めます。予算通知だけで処理を止めないサービスもあるため、費用アラートと実行制限を区別してください。
wrenの公開済み運用から、確認できること
wrenの夜間のAI無人実行の記事では、社内の成果物作成と、外部への送信・課金・契約を分類する運用を公開しています。ここで参照するのは公開時点の分類の考え方です。現在のすべてのエージェントやMCPに同じ権限設定が実装されていると推定するものではありません。
現在のデータ取り扱いとしては、Claude・Gemini・ChatGPTの学習設定をオフにし、顧客情報をマスクして個人情報を入力しないことを代表に確認しました(2026年11月16日)。個別のMCPの採用基準や、どの操作を承認対象にしているかは、利用する業務ごとに確認します。
AI導入支援では、接続したいシステムとAIに担当させたい処理を整理して相談できます。相談フォームには、業務の流れと実行させたい範囲を記載してください。APIキーや実在の顧客データの送付は不要です。