サプライチェーン攻撃への備えは、自社へ接続できる相手と、その相手に渡している権限を調べることから始めます。 委託先の担当者が使うアカウント、顧客管理サービスに接続したアプリ、開発時に取り込むライブラリでは、被害が広がる経路も止め方も異なります。
発注する側は、委託先の説明を聞くだけでなく、自社が発行したアカウントや連携設定を確認できます。契約前の質問、利用中の見直し、契約終了時の解除を一続きの業務として決めます。調査時点: 2026年11月。
三つの経路で、どこを確認するか
| 経路 | 起き得ること | 発注側が確認するもの |
|---|---|---|
| 委託先の担当者・端末 | 盗まれたアカウントで顧客環境に入られる | 個人別アカウント、MFA、端末条件、退職・交代時の解除 |
| SaaS・クラウドの連携 | 連携用の認証情報で別サービスのデータを取得される | 接続アプリ一覧、許可した操作、トークンの管理者、解除方法 |
| ソフトウェアの部品・更新 | 改ざんされた配布物を開発や本番に取り込む | 依存関係、導入した版、配布元、更新の検証記録 |
たとえば顧客への返信を委託する場合、必要なのは担当する問い合わせの閲覧・返信です。請求設定の変更や顧客一覧の一括出力まで必要かは別に判断します。管理者権限を渡すなら、作業の理由と期限を決め、作業後の解除を確認します。
公表事例から、連携と部品を分けて考える
2025年8月、SalesforceはSalesloftのDriftアプリに関する事案で、接続を無効化したと公表しました。顧客企業が使っている外部アプリの接続も、調査・停止の対象になる例です。Salesforce本体のすべての環境で同じ被害があったという意味ではありません。対象と措置はSalesforceの公表で確認できます。
同年9月には、GitHubがnpmのメンテナーアカウントの乗っ取りや、悪意あるパッケージの配布への対応を公表しました。GitHubの説明は、配布側の認証と公開方法の見直しを扱っています。利用側でも、取り込んだ版を調べられるようにし、影響する部品が公表されたときの連絡先を決めておきます。
この二つを「外部サービスが危険」と一括りにすると、確認が曖昧になります。前者では連携権限と停止方法、後者では配布物と開発環境の認証情報を調べます。ライブラリとフレームワークの事例はモダンな技術とセキュリティでも整理しています。
委託先への質問を確認できる資料に変える
「対策していますか」という質問だけでは、対象や頻度を比較できません。回答とともに、今回の業務に適用する範囲を確かめます。
| 質問 | 回答と合わせて確認するもの |
|---|---|
| 誰がデータへアクセスしますか | 担当範囲と権限一覧。共用アカウントの有無 |
| MFAはどのサービスで必須ですか | 対象サービスと例外の扱い |
| どの端末から接続しますか | 管理対象、更新、紛失時の連絡・停止手順 |
| 再委託はありますか | 再委託先、事前承認、契約条件の適用範囲 |
| 不審なアクセスを追えますか | ログの対象、保管期間、調査時の提供方法 |
| 事故の疑いを誰へ伝えますか | 初報の条件、連絡先、追加報告の分担 |
| 契約終了時に何を処理しますか | データの返却・削除、権限と連携の解除、完了の記録 |
端末の詳細やネットワーク構成など、公開できない資料もあります。一般公開の説明で足りるものと、秘密保持契約の下で確認するものを分ければ、不要な情報開示を求めずに判断できます。
契約には、事故の通知だけでなく、調査への協力、再委託の条件、終了後の処理を含めます。通知期限や保存期間は、扱うデータと契約に合わせて合意する項目です。架空の一律基準を置かず、発注側の個人情報管理や業務継続の条件と照合してください。
利用中と終了時にも接続を見直す
担当者の交代、サービスの追加、連携アプリの変更は、契約後にも起きます。契約一覧だけでなく、実際の接続一覧を照合する日を決めます。使っていない連携を解除する際には、定期処理や他部署の業務への影響も確認します。
洗い出す
委託先・接続アプリ・依存する部品と管理者を確認
絞る
対象データ、操作、利用期間を業務に合わせて設定
確かめる
変更時の権限とログ、停止・復旧の方法を点検
終了する
返却・削除とアカウント・連携の解除を記録
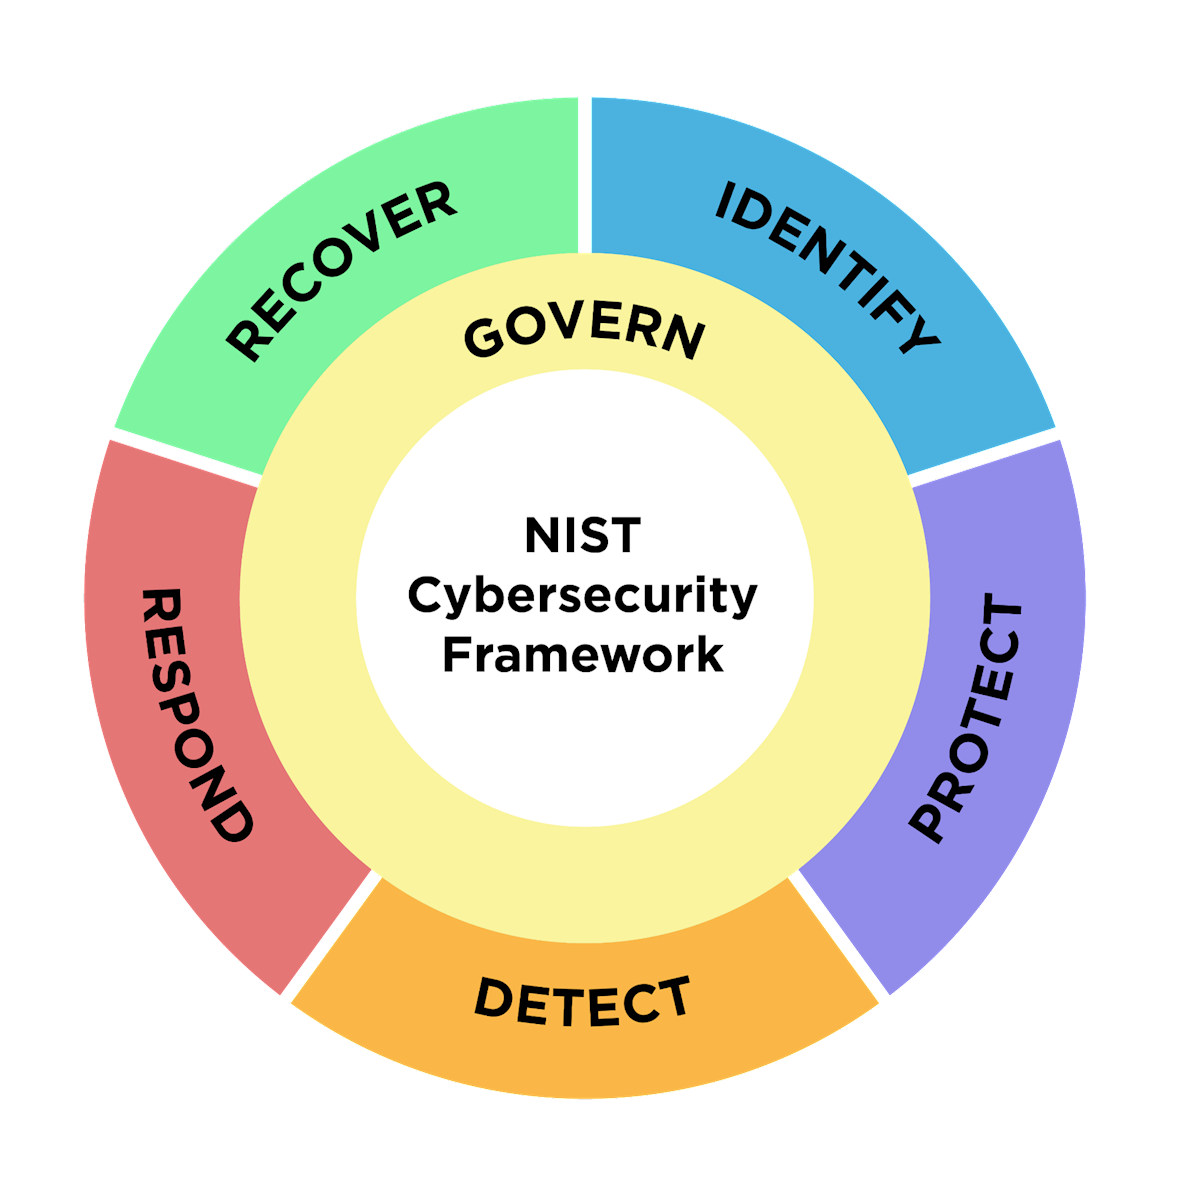
NISTのCSF 2.0は、統治・識別・防御・検知・対応・復旧を並行して考える枠組みです。委託先の選定を統治、接続の一覧化を識別として整理すると、契約時の質問と事故時の連絡を別々の担当任せにしにくくなります。下図は順番に一度だけ進む工程表ではありません。
不審なアクセスを発見した場合は、接続の停止と証拠の保全を担当者間で調整します。記録を一律に削除する処理は避け、情報漏洩が疑われたときの初動を参照してください。
wrenで行っていることと、個別に確認すること
ゼンナゲCSでは、権限管理、MFAの導入、監査ログの取得を行い、再委任はしていません。契約終了時にはデータを削除します。これらは2026年11月16日に代表へ確認した運用です。顧客情報をAIで扱う際はマスクし、個人情報を入力しない方針です。
自社コーポレートサイトでは、依存関係をlockfileに記録し、Dependabotでnpmの通常更新を週次、GitHub Actionsの更新を月次で検知する設定を置いています。この記述の対象は当サイトのリポジトリです。通知の設定があることと、すべての脆弱性を直ちに解消できることは別に確認します。
業務システムの権限や外部サービス連携の整理は、受託開発のサービス内容をご覧ください。対象システムと見直したい接続先を添えて開発の相談フォームから相談できます。
SCS評価制度は公式の対象範囲と時期を確認する
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)は、企業の対策状況を評価・可視化するための制度です。IPAは2026年10月28日に自己評価・第三者評価などのガイドを公開し、制度開始に向けた準備を進めていると説明しています。
評価の取得と個々の契約条件を混同せず、IPAの制度詳細と評価用ガイドの公開案内を確認してください。取得対象の組織・適用範囲も判断材料です。制度の名称だけで取引先の安全性を判断せず、今回渡す権限とデータの扱いを照合します。