
PHPの脆弱性php2shell(CVE-2026-109618/109619)への対応は、サーバーを触る担当者だけでは完結しません。PHPがどこで動いているかを把握し、更新し、委託先に確認し、侵害があれば報告する——この流れを、職種ごとに分担して同時に進める必要があります。
脆弱性の概要と修正版のバージョンはphp2shellとは?影響範囲と今すぐやるべき対応で整理しています。本記事では、職種ごとに今日やることをまとめます(調査時点: 2026年10月22日)。
職種別の「今日やること」一覧
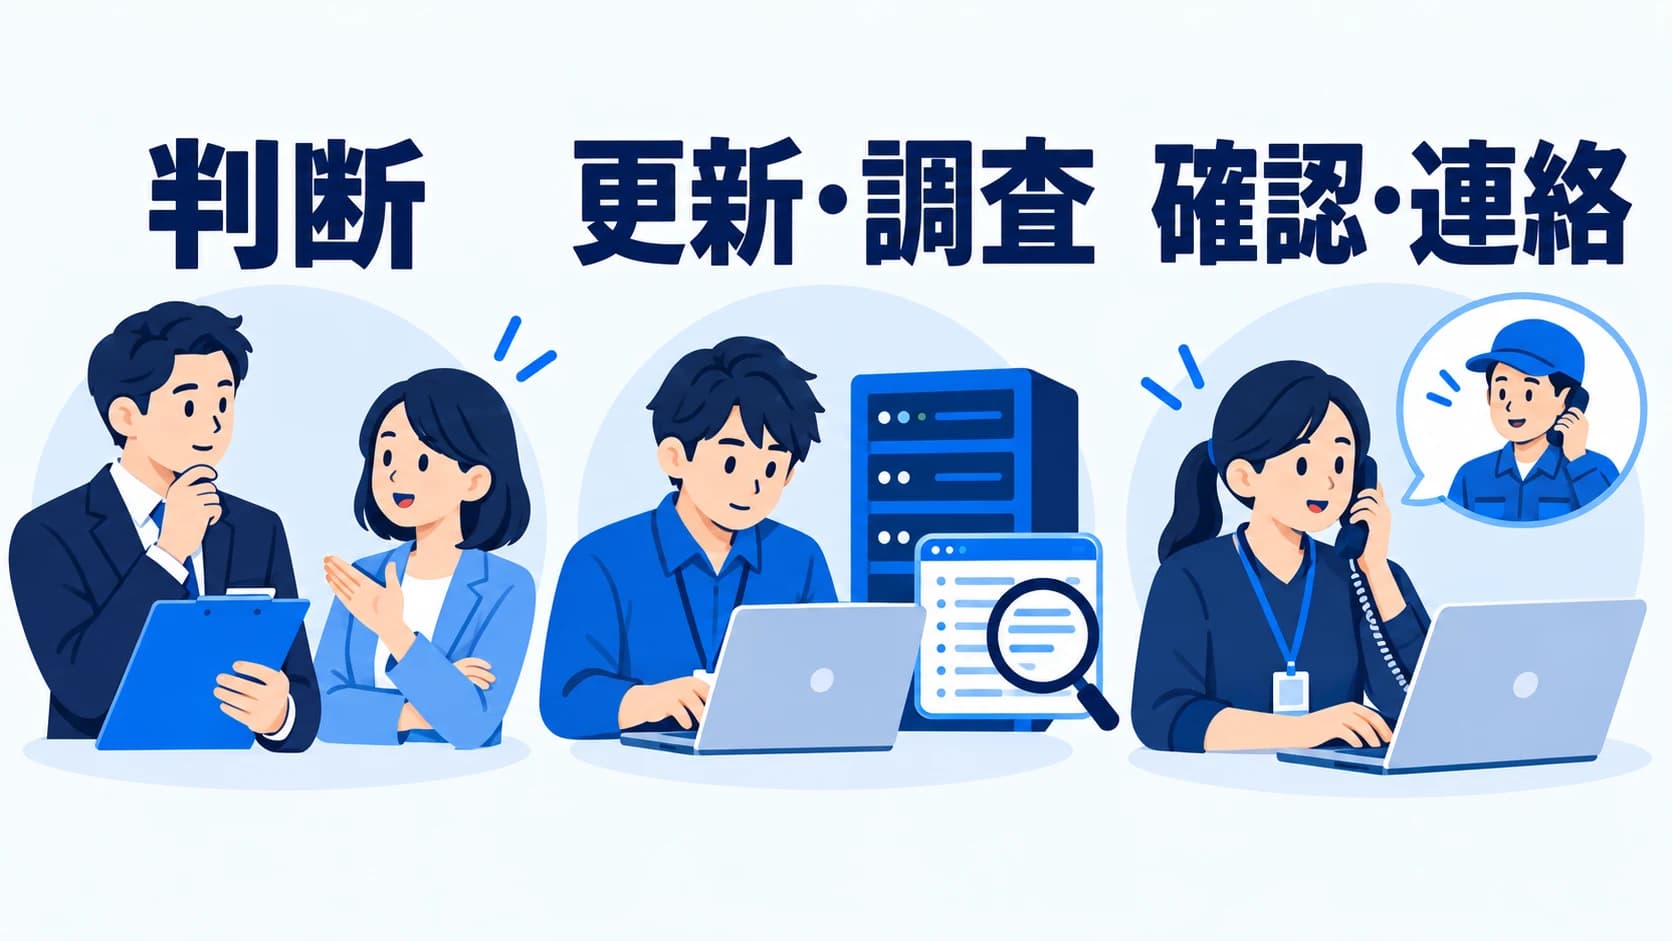
| 職種 | 今日やること | 判断・確認すること |
|---|---|---|
| 経営者・事業責任者 | 対応の責任者を決め、更新までの公開停止の可否を判断する | 侵害があった場合の報告先と、顧客への連絡の要否 |
| 情報システム・インフラ担当 | PHPが動く環境の一覧を作り、修正版へ更新する | ログ調査、サーバーが持つ権限の確認 |
| 開発者 | 全環境のPHPバージョンを確認し、コンテナを作り直して再デプロイする | 更新後の動作確認と不具合の切り分け |
| Web制作会社・開発会社 | 納品済みサイトを棚卸しし、保守契約先から順に更新する | 保守契約のない顧客への連絡 |
| サイト運営・マーケティング担当 | 自社サイトの保守を誰がしているかを確認し、委託先に問い合わせる | 対応完了日の確認と、キャンペーンサイトなど忘れがちなサイトの洗い出し |
経営者・事業責任者
経営者に求められるのは、技術的な作業ではなく判断です。担当者が判断待ちで止まらないよう、次の2点を先に決めてください。
1つ目は、更新が終わるまで公開を止めるかどうかです。php2shellは外部から任意のコードを実行される脆弱性で、攻撃の試みもすでに観測されています。更新に時間がかかる社内システムや、外部に公開する必要のない管理画面は、更新が終わるまで公開を止めるのが確実です。売上に直結するサイトを止めるかどうかは、担当者だけでは決められません。
2つ目は、侵害が見つかった場合の対応です。顧客の個人情報を扱うサーバーで侵害の痕跡が見つかった場合、個人情報保護委員会への報告や本人への通知が必要になることがあります。誰が判断し、どこに相談するか(顧問弁護士、契約しているセキュリティ会社など)を先に決めておくと、いざというときに対応が止まりません。
あわせて、対応の責任者を1人決め、進捗をその人に集めてください。複数のサイトやシステムを持つ会社ほど、「誰かがやっているはず」で抜けが出ます。
漏洩の疑いが生じた場合の判断材料と報告・通知の考え方は、情報漏洩時の対応で詳しく説明しています。
情報システム・インフラ担当
情シス・インフラ担当の仕事は、洗い出し・更新・調査の3つです。
- PHPが動く環境の一覧を作る——自社サイト、問い合わせフォーム、予約システム、社内の業務システム、WordPressのキャンペーンサイト、検証用に立てたまま忘れているサーバーまで含める。管理者が社外の場合も一覧に入れる
- 更新と緩和策を入れる——修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)に更新し、ワーカーを再起動する。すぐに更新できない環境には、
session.upload_progress.enabled=0をphp.iniかFPMのプール設定で入れ、全ワーカーを再起動する - ログを調べる——アクセスログでアップロード処理への大きなリクエストの集中、PHPのエラーログで致命的エラーの急増、Webサーバーの実行ユーザーで見覚えのないプロセスやファイルがないかを確認する
- 権限を確認する——そのサーバーから使えるクラウドの権限(IAMロールなど)やデータベースの認証情報を一覧にし、侵害時に被害が及ぶ範囲を把握する
OSのパッケージでPHPを入れている場合、修正版のバージョン番号が上の4つと一致しないことがあります。各ディストリビューションの対応状況はphp2shellのサービス別対応状況にまとめています。
開発者
開発者は、見落としやすい環境と更新後の動作確認を担当します。
- 全環境のバージョン確認——本番だけでなく、ステージングや検証環境、デモ環境も確認する。インターネットから到達できるなら、本番と同じく攻撃の対象になる
- コンテナの作り直し——Dockerを使っている場合、ベースイメージの更新だけでは不十分で、イメージを作り直して再デプロイするまで修正前のPHPが動き続ける。DockerfileやCIで
php:8.3.30-apacheのように細かいバージョンを固定しているなら、その指定も更新する - 更新後の動作確認——修正は1万行を超える大きな変更で、公開直後から不具合の報告も出ている。ファイルアップロード、XMLの処理、ログイン状態の維持(セッション)を中心に確認する
パッチの中身と、報告されている不具合の詳細はphp2shellのパッチは何を直したかで整理しています。
Web制作会社・開発会社
制作会社や開発会社は、自社の環境に加えて、納品したサイトの状況を把握する必要があります。
まず、納品済みサイトを一覧にし、それぞれのサーバー(レンタルサーバーか、顧客のクラウドか、自社管理か)、PHPのバージョン、保守契約の有無を書き出します。保守契約がある顧客から順に更新し、完了したら顧客に報告します。
判断が分かれるのは、保守契約のない顧客です。契約外の作業を無償で行う義務はありませんが、状況を知らせずに放置されたサイトが改ざんされれば、制作会社への信頼にも影響します。少なくとも「該当する可能性がある」「対応にはこういう選択肢がある」という連絡は入れておくことをおすすめします。
サイト運営・マーケティング担当
自社でサーバーを触らない担当者でも、やることはあります。
- 自社サイトの保守を誰がしているかを確認する——レンタルサーバーなのか、制作会社が管理しているのか。契約書や請求書から辿れることが多い
- 委託先に確認する——「php2shell(CVE-2026-109618/109619)への対応予定と完了日を教えてください」と問い合わせる。レンタルサーバーなら事業者の告知ページを確認する
- 忘れがちなサイトを洗い出す——過去のキャンペーンサイト、採用サイト、LP、イベントの申し込みフォームなど、更新されないまま公開が続いているサイトを探す。公開を続ける必要がなければ、この機会に閉じる
WordPressの管理画面に入れる場合は、PHPのバージョンも確認して委託先に伝えると、対象環境の確認が進めやすくなります。
 画像を拡大 ↗
当社でお手伝いできること
当社は受託開発のほか、技術顧問・SRE顧問として、インフラの構成管理やデプロイの自動化、障害対応の手順づくりを担当しています。「社内にPHPを更新できる人がいない」「委託先と連絡がつかない」「どのサイトが該当するのか分からない」といった段階からご相談いただけます。
今回の対応や、次に同じことが起きたときに職種をまたいで動ける体制づくりについては、SRE顧問へのお問い合わせからご連絡ください。